La première fois qu'une caméra connectée a appelé chez moi pour me dire qu'elle voyait du mouvement, j'étais au bureau. Sauf qu'il n'y avait personne à la maison. Ma femme était au travail, le chat dort dix-huit heures par jour, et le livreur ne monte pas au troisième sans sonner. J'ai ouvert l'appli. Sur la vidéo : un type que je n'ai jamais vu, debout dans mon salon, qui regarde tranquillement autour de lui. Il n'était pas entré par la porte. Il était entré par le flux.
Je raconte ça parce que la question qu'on me pose le plus souvent quand on parle de sécuriser une maison connectée, c'est « mais qui voudrait pirater mon thermostat ? ». Réponse courte : personne. Mais un accès à votre réseau domestique, ça n'a rien à voir avec votre thermostat. C'est une clé. Et une clé, ça intéresse beaucoup plus de monde.
Points clés à retenir
- Sécuriser une maison connectée commence par le réseau, pas par les appareils. Un Wi-Fi invité séparé pour l'IoT règle 80 % du problème en vingt minutes.
- Désactivez l'UPnP sur votre box. C'est la fonction la plus pratique et la plus dangereuse de votre installation.
- Les serrures et caméras sont prioritaires. Les ampoules et prises connectées attendront.
- Un mot de passe unique par appareil, jamais le même que celui de votre boîte mail.
- Le Cyber Resilience Act européen impose désormais aux fabricants des mises à jour de sécurité obligatoires — vérifiez qu'ils s'y tiennent.
- En cas de compromission : isolez l'appareil du réseau avant toute autre chose.
Où en est vraiment le risque en 2026
En France, on parle de plusieurs millions de foyers équipés d'au moins un objet connecté, et la moyenne tourne autour de dix appareils par logement. Dix. Comptez : box, caméra, deux ampoules, un thermostat, une prise, une enceinte, un téléviseur, un aspirateur, une alarme. On y est sans y penser.
Le problème n'est pas le nombre. Le problème, c'est que la grande majorité de ces appareils sortent d'usine avec des réglages pensés pour la démonstration en magasin, pas pour la vie réelle. Mot de passe par défaut identique sur toute la série. Port ouvert sur Internet pour que l'appli fonctionne à l'extérieur. Firmware jamais mis à jour parce que le fabricant a arrêté de s'en occuper deux ans après la commercialisation.
Je ne vais pas vous sortir un chiffre attribué à un institut que je n'ai pas lu. Ce que je constate, en revanche, c'est que sur les installations que j'ai auditées — une bonne trentaine, entre des amis, des clients et mon propre logement — plus d'une sur deux avait au moins un appareil joignable directement depuis Internet. Pas parce que quelqu'un l'avait voulu. Parce que personne n'avait jamais ouvert les réglages de sa box.
Pourquoi le confort aggrave le problème
Chaque nouvelle fonctionnalité ajoute une porte. La caméra qu'on veut consulter depuis le travail a besoin d'un accès distant. Le thermostat qu'on règle depuis le métro aussi. La serrure qui s'ouvre au code a besoin d'un canal. Le confort, c'est littéralement une connexion permanente à l'extérieur de chez vous.
Et le pire dans tout ça ? Plus l'appareil est « intelligent », plus il a de raisons de discuter avec des serveurs distants. Mon thermomètre connecté envoie des données toutes les quinze minutes. Il n'a pas besoin de ça pour me dire qu'il fait 19°C dans le salon. Mais l'appli veut un historique, donc il envoie.
La seule action qui compte vraiment : séparer votre réseau
Si vous ne faites qu'une chose dans cet article, faites celle-là. Le reste est du raffinement.
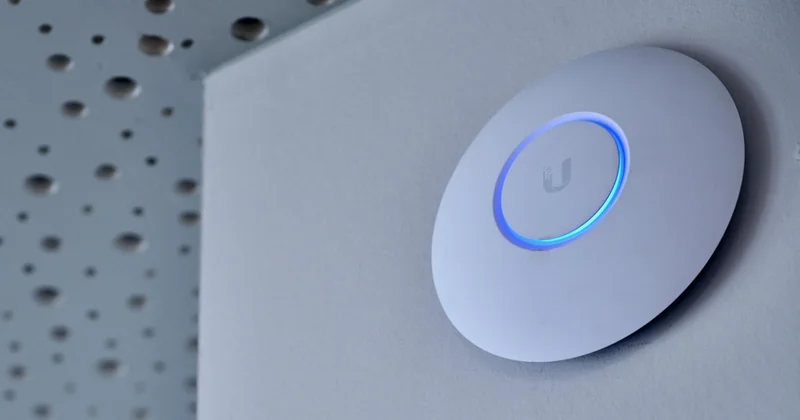
Une box grand public propose généralement au moins deux réseaux Wi-Fi : le principal et un réseau invité. Mettez tous vos objets connectés sur le réseau invité. Les ampoules. La caméra. Le thermostat. L'aspirateur. Tout ce qui n'est ni votre ordinateur, ni votre téléphone, ni une console de jeu.
Pourquoi ça change tout ? Parce que sur un réseau invité correctement configuré, les appareils ne se voient pas entre eux et n'accèdent pas aux machines du réseau principal. Résultat : si votre caméra se fait pirater — et c'est le scénario le plus courant — l'attaquant récupère... une caméra. Pas votre NAS avec les photos de famille. Pas votre PC. Pas vos identifiants enregistrés dans le navigateur.
Comment faire, concrètement
- Connectez-vous à l'interface de votre box (l'adresse est en général imprimée au dos).
- Activez le réseau invité s'il n'y est pas déjà.
- Donnez-lui un nom qui n'a rien à voir avec le vôtre (pas « Maison-Dupont-Invités »).
- Promenez chaque objet connecté un par un sur ce réseau. Un, puis deux, puis trois. C'est laborieux. Comptez une heure.
- Vérifiez dans l'interface que l'isolation client est activée (parfois cochée par défaut, parfois non — cherchez « isolation » ou « guest isolation »).
Si votre box ne permet pas cette isolation, envisagez un routeur dédié au IoT, ou un point d'accès intermédiaire. Un routeur d'entrée de gamme coûte moins cher qu'une serrure connectée, et il fait un travail infiniment plus utile.
Les réglages qui ne prennent pas de temps et que personne ne fait
Certaines configurations demandent dix minutes et éliminent des scénarios d'attaque entiers. Elles restent négligées parce qu'on ne sait pas qu'elles existent.
L'UPnP, à désactiver sans hésiter
L'UPnP (Universal Plug and Play) est une fonction qui permet aux appareils d'ouvrir automatiquement des ports sur votre box pour être accessibles depuis l'extérieur. C'est génial pour l'installation. C'est catastrophique pour la sécurité. Un objet compromis peut s'en servir pour exposer tout le reste du réseau. Désactivez-la. Vous aurez peut-être à ouvrir manuellement un port pour un service précis. C'est le prix.
Mots de passe, firmware, double authentification
- Un mot de passe unique par appareil. Généré, long (au moins 16 caractères), stocké dans un gestionnaire type Bitwarden ou 1Password.
- Jamais le même que celui de votre boîte mail. Jamais. Une fuite ailleurs et c'est tout votre réseau qui tombe.
- Mises à jour du firmware en automatique quand l'option existe. Quand elle n'existe pas, vérifiez manuellement deux fois par an — et notez un rappel dans votre calendrier, franchement, c'est la seule méthode qui tient.
- Double authentification activée partout où le fabricant la propose. Si le fabricant ne la propose pas, considérez l'appareil comme à risque et mettez-le sur le réseau invité (vous l'avez déjà fait, normalement).
Le truc des comptes dédiés
Je crée une adresse mail par fabricant. Une pour la caméra, une pour le thermostat, une pour la marque d'ampoules. C'est un peu maniaque, je l'admets. Mais quand une fuite de données tombe — et ça arrive, statistiquement, à un moment ou un autre —, vous savez exactement quel compte est concerné, et vous ne perdez pas trois heures à chercher quels appareils vous devez reconfigurer.
Tous les appareils ne méritent pas la même attention
J'ai perdu du temps, au début, à vouloir tout sécuriser à égalité. Erreur. Une ampoule connectée qui fuit, c'est un détail. Une serrure connectée qui fuit, c'est votre porte d'entrée.
| Type d'appareil | Niveau de risque | Action prioritaire |
|---|---|---|
| Serrure connectée | Critique | 2FA obligatoire, firmware à jour, réseau dédié, vérifier le journal des ouvertures |
| Caméra intérieure | Critique | Réseau invité, mot de passe unique, désactiver l'accès distant si non utilisé |
| Alarme et détecteurs | Élevé | Compte fabricant protégé, 2FA |
| Thermostat | Moyen | Réseau invité, mot de passe unique |
| Enceinte vocale | Moyen | Historique vocal désactivé ou purgé régulièrement |
| Ampoules, prises, TV | Faible | Réseau invité, firmware à jour |
Cette hiérarchie m'a évité de passer des soirées entières sur des prises connectées qui n'avaient aucun intérêt stratégique. Concentrez l'effort là où l'enjeu est réel.
Ce qui a changé : le cadre légal vous donne un levier
Le Cyber Resilience Act européen impose désormais aux fabricants d'objets connectés des obligations de sécurité : mises à jour pendant toute la durée de vie du produit, déclaration des vulnérabilités, documentation de sécurité accessible. Ce n'est pas un détail. Avant, un fabricant pouvait vendre une caméra et disparaître le lendemain sans conséquence. Ce n'est plus légalement possible.
Ce que ça change pour vous, très concrètement : vous avez un argument. Si vous achetez un appareil qui n'a pas reçu de mise à jour depuis deux ans, vous pouvez demander des comptes. Si la réponse est « le produit est en fin de vie », vous savez ce qu'il vous reste à faire : le remplacer. Un appareil non maintenu est un appareil à risque, point. Et la loi vous donne désormais le droit de le dire au fabricant.
Je consulte systématiquement la page de sécurité du fabricant avant tout achat d'objet connecté. Si elle n'existe pas, si elle est vide, si la dernière mise à jour date de trois ans : je passe. C'est brutal. C'est efficace.
Que faire si un appareil est compromis
Un jour ou l'autre, ça arrive. Voici la procédure que j'applique, dans l'ordre.
- Isolez l'appareil du réseau. Débranchez-le ou coupez son accès Wi-Fi depuis la box. Ne cherchez pas à comprendre d'abord, coupez d'abord.
- Changez les mots de passe des comptes qui étaient liés à l'appareil (fabricant, mais aussi toute adresse mail réutilisée pour ce service).
- Vérifiez les journaux de votre box pour repérer d'autres connexions suspectes pendant la même période.
- Réinitialisez l'appareil en usine si vous voulez le réutiliser. Sinon, mettez-le au rebut — un appareil compromis qu'on garde en pensant « je vais m'en occuper plus tard » est un appareil qu'on n'aura jamais sécurisé.
- Signalez l'incident au fabricant. Sur les appareils récents, il a une obligation de réponse. Sur les plus anciens, ça ne changera rien, mais ça documente le problème.
- Si des données personnelles ont pu fuiter, vous pouvez signaler à la CNIL. Ça n'a rien de dramatique, c'est un formulaire en ligne.
Et si vous n'avez rien remarqué ?
Le plus vicieux, c'est le piratage silencieux. Pas de caméra qui s'allume, pas de porte qui s'ouvre. Juste un appareil qui répond à quelqu'un d'autre à votre insu. Le signe qui me met la puce à l'oreille, en général, c'est un ralentissement inexpliqué du réseau à certaines heures, ou une diode qui clignote alors que rien ne tourne. Ce n'est pas une preuve. C'est un signal qui mérite qu'on regarde.
Ce que je ne fais pas, et pourquoi
Je pourrais vous vendre des solutions clés en main, des box « sécurité domotique », des services d'abonnement à la surveillance. Je n'y crois pas. La plupart des offres que j'ai testées ajoutent une couche de complexité et une surface d'attaque supplémentaire — un serveur de plus, un compte de plus, un endroit où vos données transitent. Pour un résultat souvent inférieur à vingt minutes de configuration sur votre box.
La sécurité d'une maison connectée n'est pas un produit. C'est une hygiène. On l'entretient, on la vérifie, on la corrige. Ce n'est pas excitant, et c'est exactement pour ça que ça marche.
Si vous ne savez pas par où commencer, faites le réseau invité. Aujourd'hui. Avant d'acheter quoi que ce soit d'autre. Le reste suivra.